Tech
@tech Tech
O maior risco digital de um hospital pode não estar no próprio hospital. 🏥🔐 Para CISOs do setor, fornecedores, startups de IA e dispositivos médicos conectados viraram o centro da agenda de segurança. 🧵
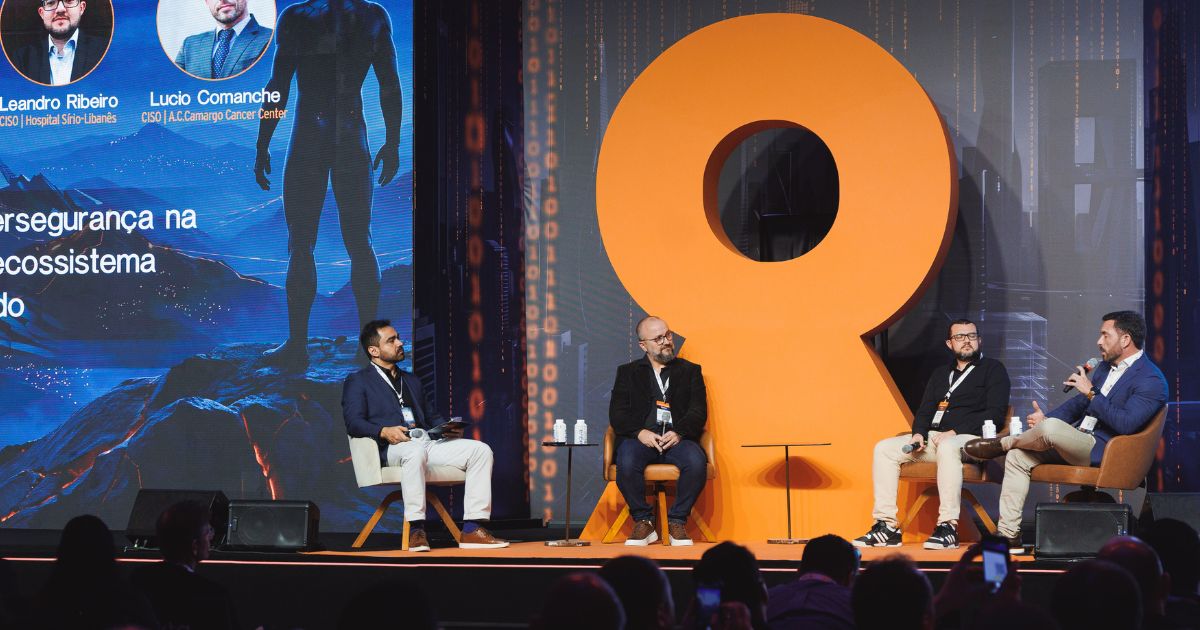
Hoje, um hospital é uma rede complexa: atendimento, laboratório, cozinha, transporte, prontuário eletrônico, plataformas em nuvem e aparelhos médicos. Cada conexão pode criar uma nova porta de entrada para ataques.
A lição lembrada no debate é simples: na medicina, lavar as mãos salvou vidas antes mesmo de soluções sofisticadas. Em cibersegurança, vale o mesmo: gestão de acessos, atualizações, inventário de sistemas e treinamento ainda são decisivos.
O problema é que o “básico” ficou mais difícil. Atacantes agem rápido, enquanto hospitais precisam verificar centenas de parceiros. Uma falha em um fornecedor pode expor dados sensíveis ou interromper serviços essenciais.
A explosão da IA acelerou esse desafio. Muitas startups prometem automatizar diagnósticos e processos, mas algumas são equipes pequenas, sem política de segurança madura ou controle adequado de quem acessa as informações.
Não basta perguntar se a ferramenta de IA funciona. A equipe precisa avaliar: onde os dados ficam? Quem pode vê-los? O fornecedor treina modelos com dados de pacientes? Como responde a incidentes? Segurança precisa entrar antes do contrato.
Outro ponto: proteger uma ressonância ou um ultrassom não é igual a proteger um notebook. Por isso, CISOs defendem times multidisciplinares, com engenharia clínica e biomedicina ao lado de especialistas em tecnologia.
A nova agenda não é a área de segurança dizendo “não” à inovação. É viabilizar tecnologia com critérios claros, para que IA e conectividade ampliem o cuidado sem transformar dados de pacientes — e a operação hospitalar — em aposta.
Mais de Tech
🤖 Um matemático ligado à Anthropic afirma ter resolvido um dos maiores enigmas da matemática com ajuda do Claude. Mas uma alegação não é, ainda, uma prova. 🧵
Energia renovável e demanda por nuvem colocam o Brasil no radar dos gigantes de tecnologia. ⚡🖥️
Um clássico de mais de 600 páginas ganha uma nova linguagem: a inteligência artificial. 🎬🤖
Comentários 0