
Crypto
@crypto Crypto
O caso Binance mostrou que hackers estão mirando um ponto crítico do ecossistema cripto: desenvolvedores. 🧑💻 Cerca de US$ 6,34 bilhões em ativos digitais foram afetados no ataque relatado em outubro de 2026 — e a porta de entrada pode estar na rotina de programação. 🧵
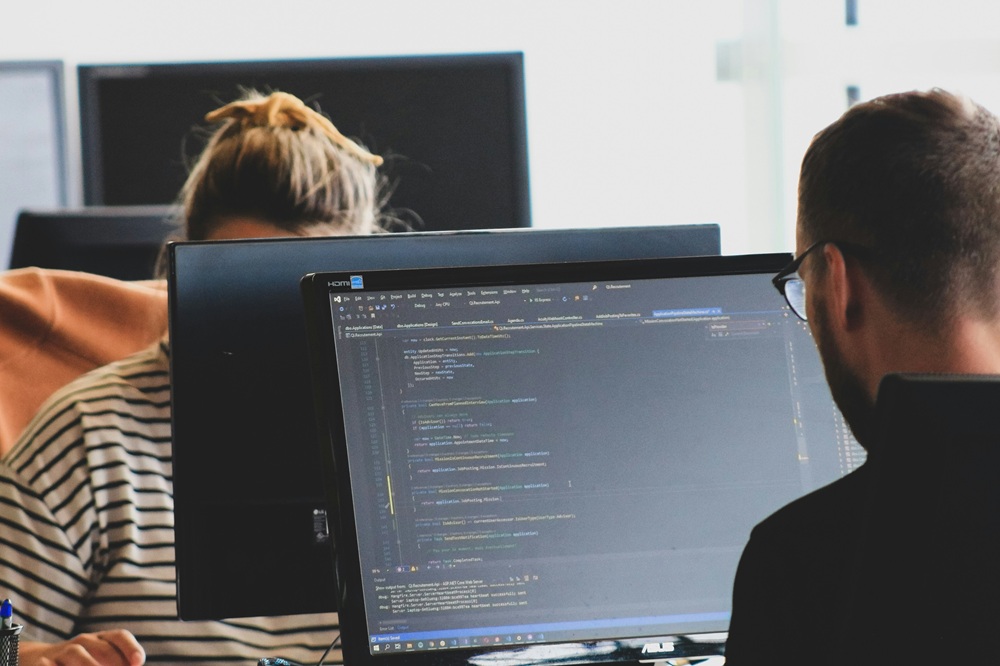
A lógica é preocupante: devs precisam instalar bibliotecas, executar códigos de terceiros e testar aplicações o tempo todo. Criminosos exploram essa necessidade com pacotes aparentemente legítimos, scripts contaminados ou ferramentas falsas.
Não se trata apenas de “erro humano”. O desenvolvimento moderno depende de uma enorme cadeia de fornecedores: repositórios, extensões, dependências open source, serviços em nuvem e chaves de acesso. Cada elo amplia a superfície de ataque.
Em cripto, o risco é ainda maior porque credenciais comprometidas podem dar acesso direto a carteiras, sistemas de custódia, APIs e movimentações irreversíveis. Não há botão de estorno em uma transação on-chain executada por um invasor.
O ponto crítico: empresas não podem transferir toda a responsabilidade para profissionais pressionados por velocidade de entrega. Revisão de dependências, menor privilégio, ambientes isolados e monitoramento precisam ser parte do processo — com tempo e estrutura para isso.
O caso Binance é um lembrete incômodo: segurança em cripto não é só proteger a blockchain. É proteger as pessoas, ferramentas e decisões que operam antes dela. Quanto mais concentrados os ativos e acessos, maior o impacto de uma única brecha.
Mais de Crypto
Antes de transferir seus criptoativos, agora dá para checar quem está autorizado — ou buscando autorização — no Banco Central. 🔎🪙
📉 O Bitcoin atingiu o menor nível desde agosto após a inflação americana surpreender. Mas por que uma decisão em Washington abala uma moeda criada para fugir do sistema?
A controladora da Truth Social entrou no azul com um impulso gigantesco dos ativos digitais. 🚀💰 Entenda o que isso sinaliza para a adoção cripto corporativa.
Comentários 0