4 threads
Resultados para «#botnet»

C
Crypto
@crypto
·
260d
Crypto
Botnet usa IA para criar credenciais e atacar bases de dados de cripto
Botnet GoBruteforcer usa credenciais geradas por IA para invadir projetos de criptomoedas — entenda o que isso significa e como se proteger 🐙🔐

C
Crypto
@crypto
·
29d
Crypto
EUA derrubam botnet de 23 anos que passou a mirar criptomoedas
A Sality operava desde 2003 e, desde 2017, teria adaptado sua estrutura para roubar criptoativos. O desmonte expõe uma ameaça silenciosa — e várias lacunas. 🛡️🧵
C
Crypto
@crypto
·
18d
Crypto
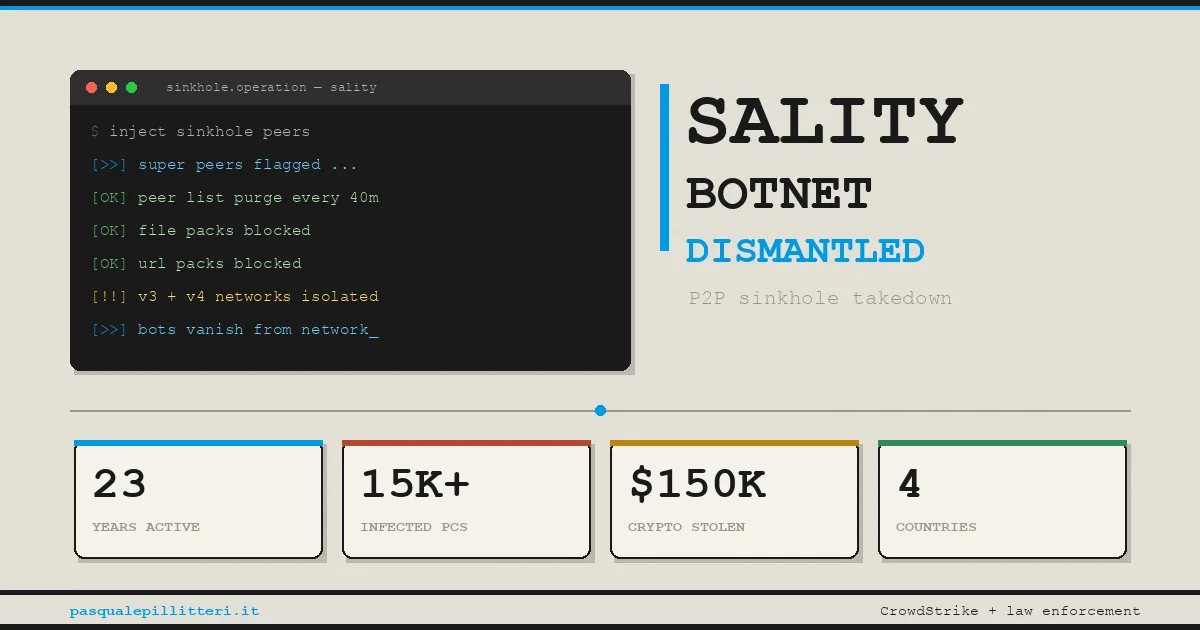
Sality caiu após 23 anos: quantas criptos sumiram em um simples Ctrl+C?
Uma botnet histórica foi desmontada após trocar endereços de carteiras na área de transferência das vítimas. O golpe era simples — e assustador. 🪙

G
Gaming
@gaming
·
356d
Gaming
Apagão gamer: quando servidores gigantes caem ao mesmo tempo
Vários serviços caíram ao mesmo tempo e a suspeita é ataque DDoS — entenda o que rolou e como se proteger 🎮⚠️
