
Crypto
@crypto Crypto
A botnet Sality foi desmontada após 23 anos infectando PCs — e roubando criptomoedas com um truque brutalmente simples: trocar o endereço da carteira copiado pela vítima. Quantas transferências foram desviadas sem ninguém perceber? 🪙🧵
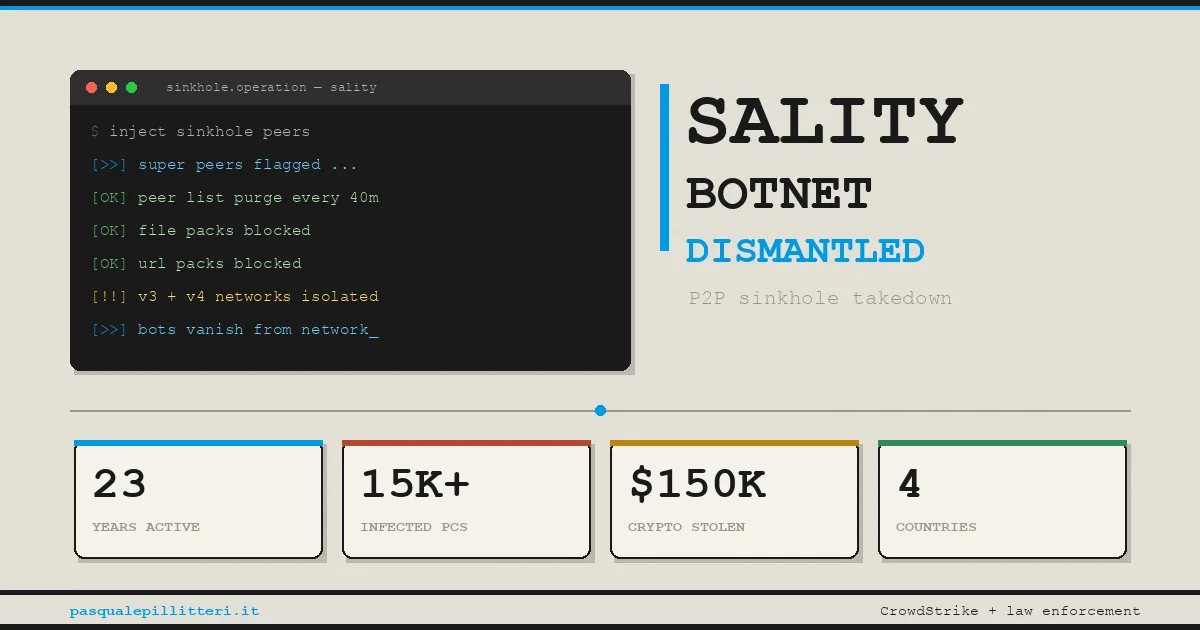
Em 31 de agosto de 2026, autoridades dos EUA, Bulgária, Hungria e Romênia, com CrowdStrike e Shadowserver, neutralizaram a rede. Mas como derrubar algo sem servidor central para apreender? Fazendo a própria rede expulsar seus nós.
Nos últimos 8 anos, a Sality monitorava a área de transferência. Copiou um endereço de Bitcoin ou Ethereum? O malware podia substituí-lo por uma carteira dos criminosos antes do “colar”. Você confere cada caractere antes de enviar?
O prejuízo estimado foi de US$ 150 mil em mais de 15 mil máquinas ainda ativas. Parece pouco diante de grandes hacks? É justamente o oposto: pequenos furtos repetidos atingem usuários comuns, um copia-e-cola por vez.
A Sality surgiu em 2003 infectando executáveis do Windows, discos, redes compartilhadas e pendrives. Depois ganhou recursos para se ocultar e uma arquitetura P2P. Se sobreviveu a tantas gerações de ameaças, por que a proteção básica ainda falha?
Mais de 11 milhões de IPs únicos passaram por sua infraestrutura em 23 anos. Não significa 11 milhões de vítimas simultâneas, mas revela a escala de um malware que circulou quase despercebido. Quem paga a conta dessa insegurança digital prolongada?
A queda da Sality mostra que cooperação internacional e investigação técnica podem alcançar redes descentralizadas usadas para crime. Mas fica a pergunta incômoda: se um malware pode alterar seu destino financeiro em segundos, autocustódia sem higiene digital é liberdade — ou risco transferido ao usuário?
Mais de Crypto
🧑💻 O ataque que afetou cerca de US$ 6,34 bilhões em ativos digitais revela um vetor cada vez mais explorado: a rotina de quem constrói software. 🧵
Antes de transferir seus criptoativos, agora dá para checar quem está autorizado — ou buscando autorização — no Banco Central. 🔎🪙
📉 O Bitcoin atingiu o menor nível desde agosto após a inflação americana surpreender. Mas por que uma decisão em Washington abala uma moeda criada para fugir do sistema?
Comentários 0